AZEST AI TECH BLOG / 2026 CATEGORY / GOOGLE CLOUD

Google Cloud
INSIGHTS

Google Cloudのデータ、AI、サーバーレス技術を活用した実装と運用の知見を紹介します。

Google Cloud
Google Distributed Cloud (GDC) とは?クラウドの力を「現場」へ持ち出す新常識

Google Distributed Cloud (GDC) は、Google Cloud の機能を自社データセンターやエッジ環境へ直接持ち込めるソリューションです。低遅延、ネットワーク制限、データコンプライアンスといった課題を解決し、インターネットから隔離された環境でも Google の AI やコンテナサービスを利用可能にします。VM や Cloud Run との違い、3つのラインナップをエンジニア視点で分かりやすく解説します。
Google Cloud
Facebookシェアで画像やタイトルが表示されない?OGP設定とデバッグの要点

開発したサイトをSNSでシェアした際に画像やタイトルが表示されない問題の解決策を解説します。OGPタグの正しい記述方法から、画像サイズや絶対パスの注意点、Google Cloud Runの認証設定、robots.txtの確認まで網羅。さらに、curlコマンドやFacebook公式デバッグツールを用いた検証手順も紹介し、リッチなプレビュー表示を実現するための具体的なステップをまとめました。

Google Cloud
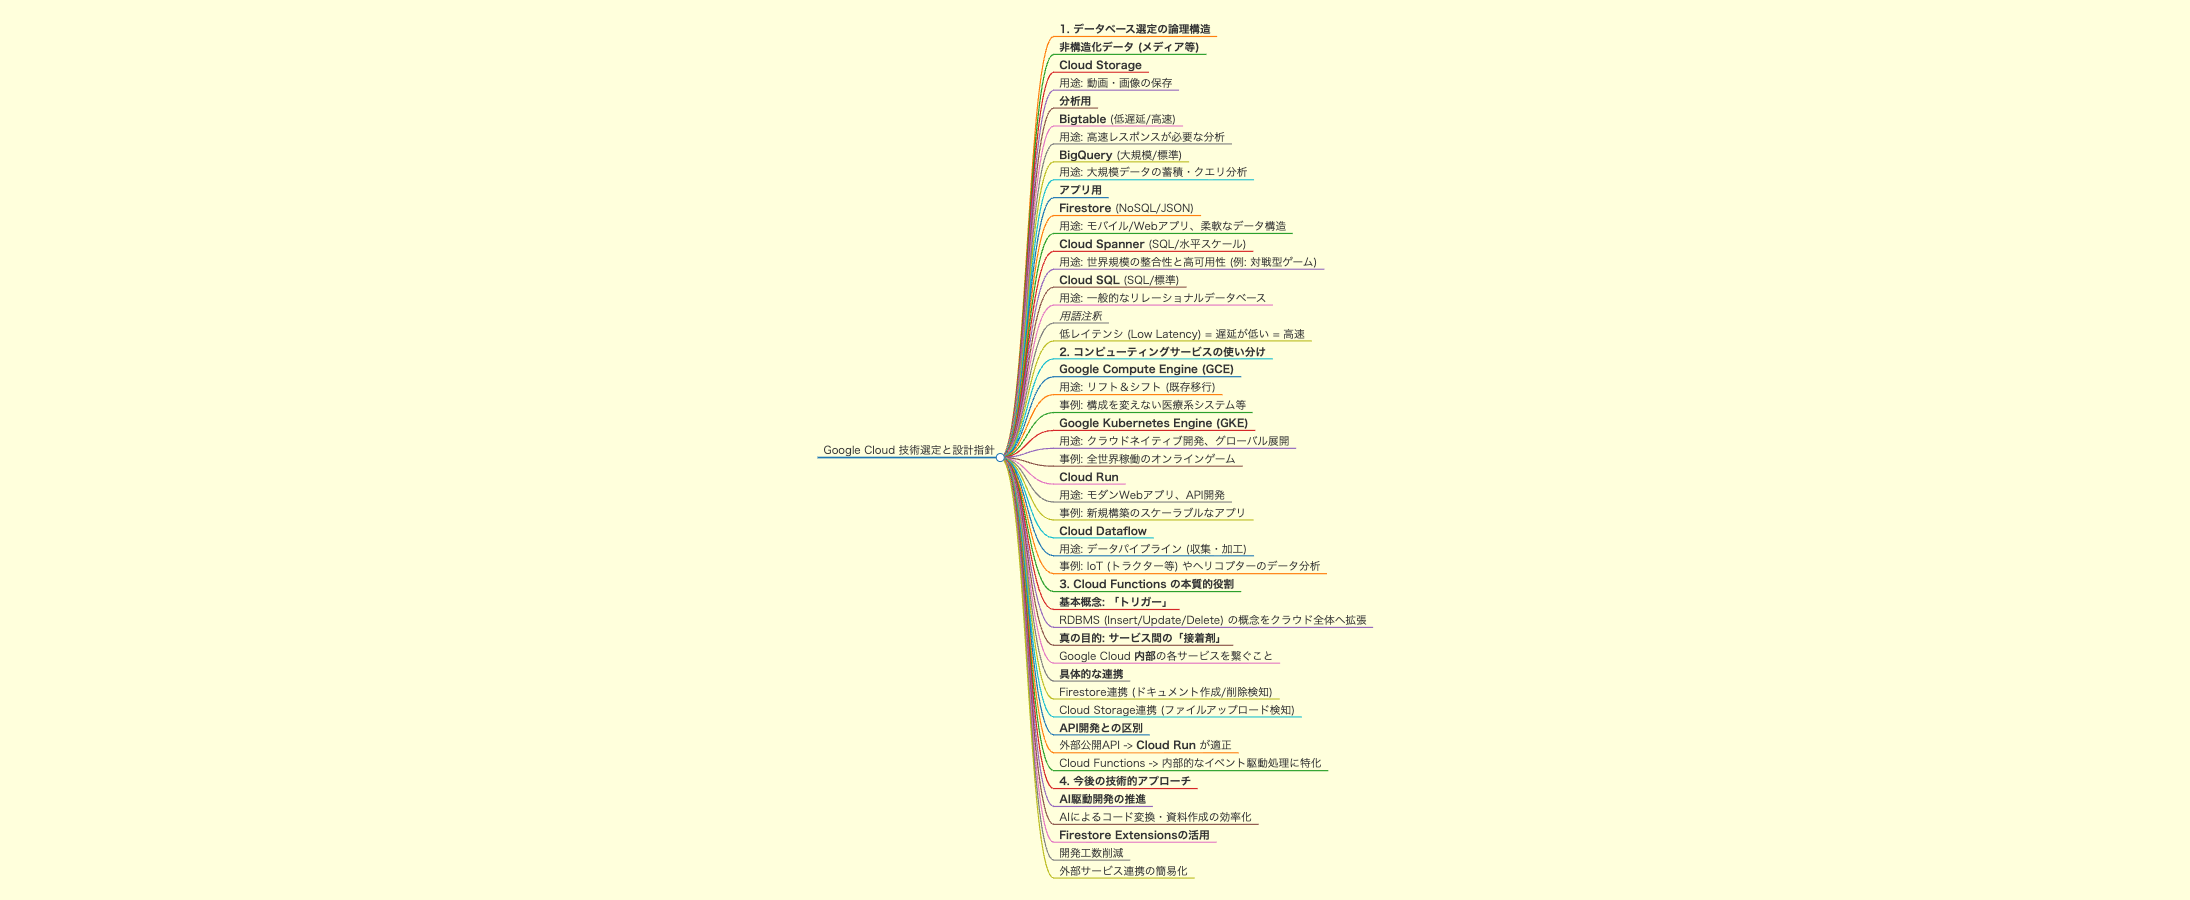
Google Cloud設計ガイド:データベース選定とコンピューティング使い分けの完全な論理構造

システム設計におけるGoogle Cloudデータベース選定の意思決定ツリーと、GCE・GKE・Cloud Run等の計算資源の厳格な使い分けを解説します。また、Cloud Functionsを「サービス間の接着剤」と再定義し、API開発との役割分担やAI活用を含む最新のアーキテクチャ設計指針を提示します。

Google Cloud
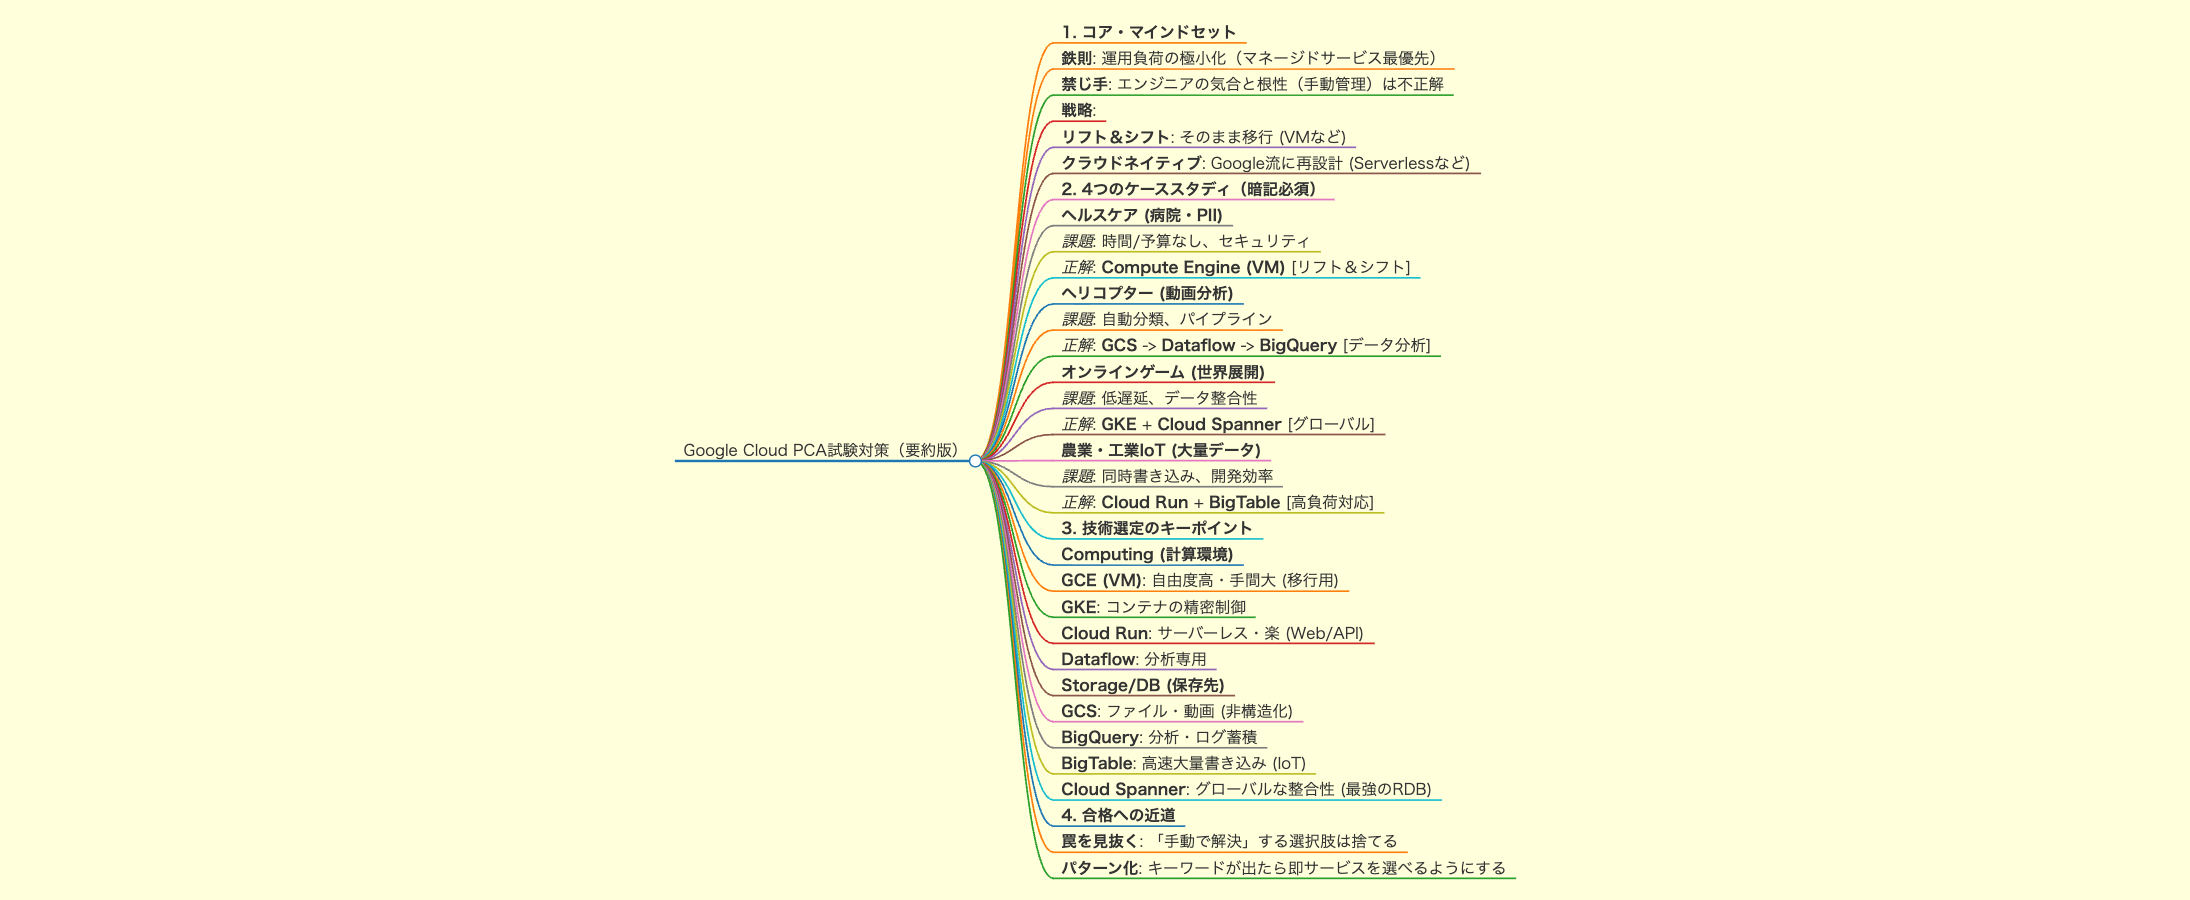
Google Cloud PCA試験 完全攻略:合格に必要なマインドセットと4大ケーススタディ解説

本記事では、Google Cloud PCA試験合格に不可欠な「運用負荷最小化」のマインドセットと、試験の核となる4つのケーススタディ(ヘルスケア、動画分析、ゲーム、IoT)の正解アーキテクチャを徹底解説します。Compute EngineやCloud Spannerなど主要サービスの選定基準や、リフト&シフトとクラウドネイティブの使い分けなど、最短合格に向けた重要ポイントを凝縮してまとめました。

Google Cloud
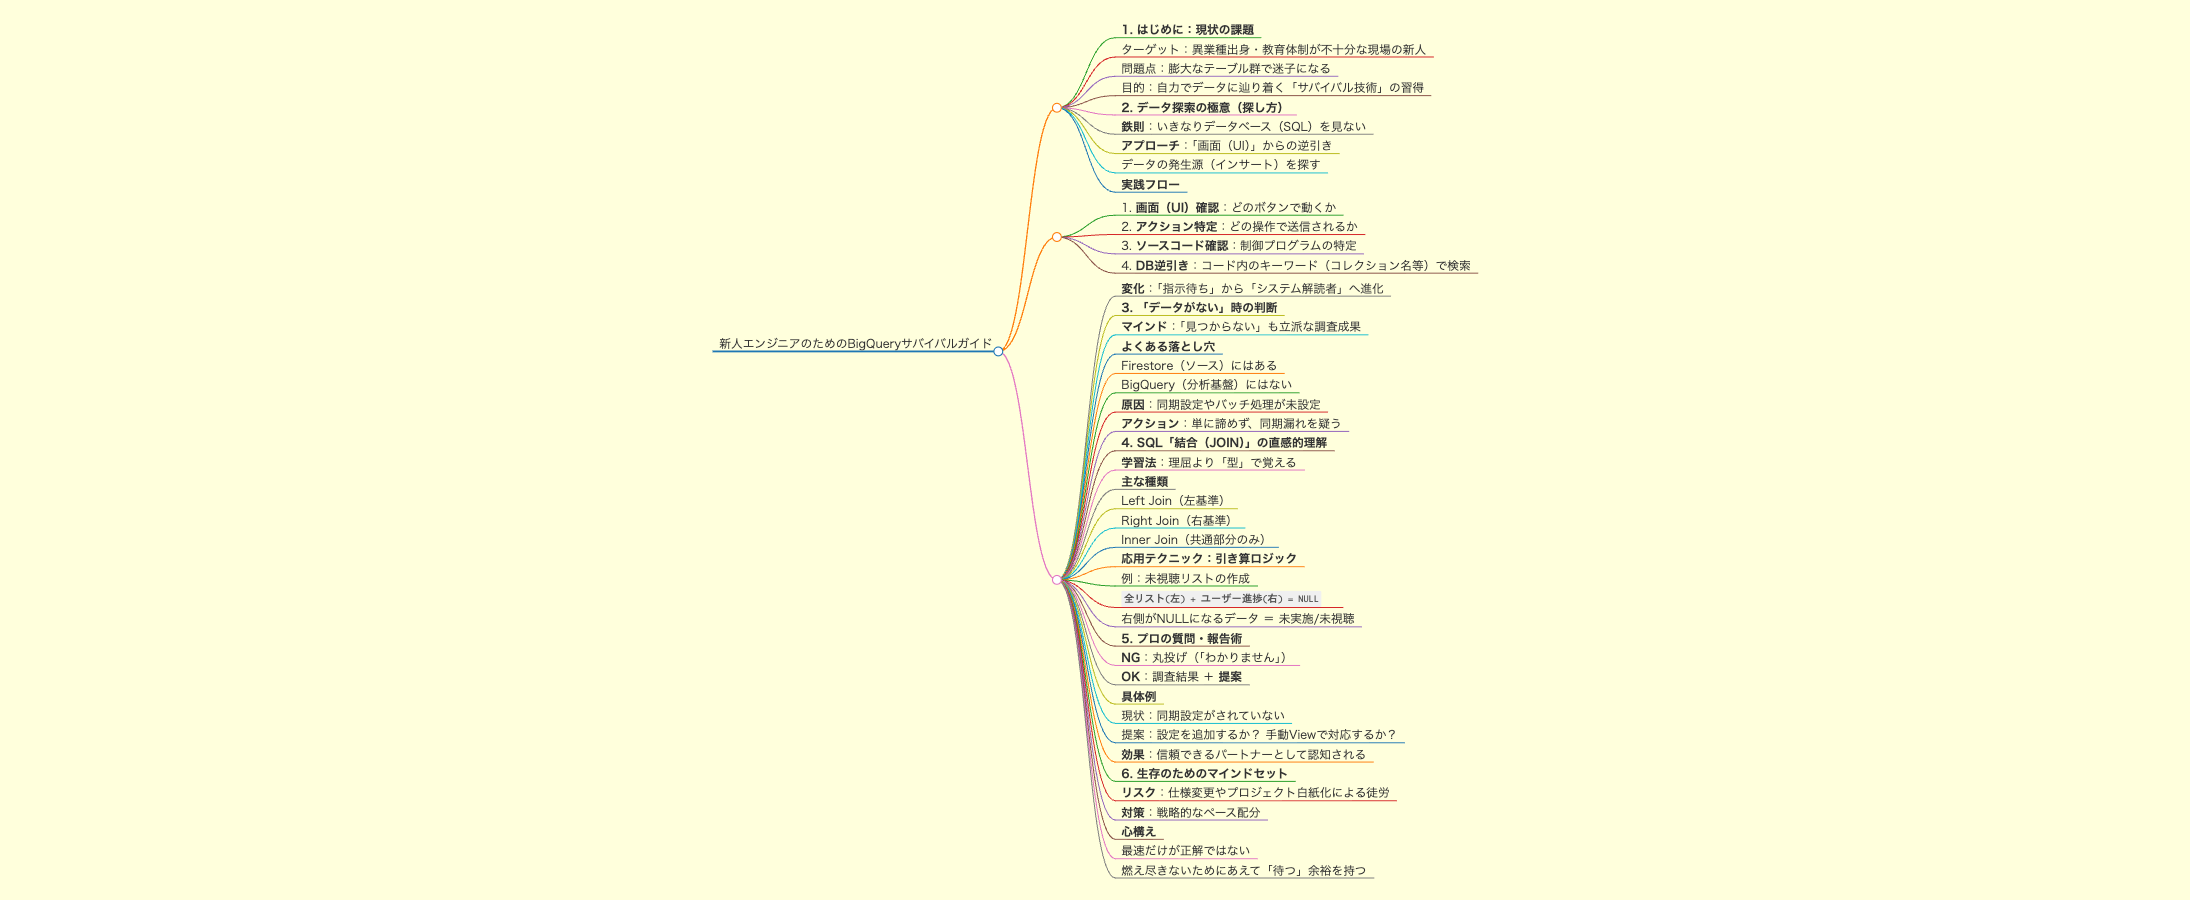
【現場のリアル】データが見つからない?新人エンジニアが「自力で解決する力」を養うための4つの核心的ステップ

Google BigQueryでデータが見つからずに悩む新人エンジニアへ向け、データベースを直接探すのではなくUIとコードから逆引きする効率的なデータ探索手法を解説します。Firestoreとの同期漏れの疑い方、SQLのLeft Joinを使った「引き算」ロジック、評価を高める提案型質問術、そして燃え尽きないためのキャリアマインドセットまで、現場で即戦力として生き残るためのノウハウを凝縮しました。

Google Cloud
なぜアプリで開くWebは崩れる? フルブラウザとWebViewの「裏側」にある決定的違い

「なぜLINEやXのアプリ内で開くWebサイトは、表示が崩れたりログインを求められたりするのか?」その答えは、ブラウザの「裏側」にあります。私たちが使うChromeやSafariは、DOM構築、V8エンジン、サンドボックスなどを備えた高機能な「小さなOS」です。しかし、アプリ内の「WebView」は、セキュリティのために機能が大幅に制限された「簡易ブラウザ」に過ぎません。この記事では、BlinkとWebKitというエンジンの違いから、フルブラウザとWebViewの決定的な機能差までを解説し、AI時代にも失われない「Webの原理」を紐解きます。

Google Cloud
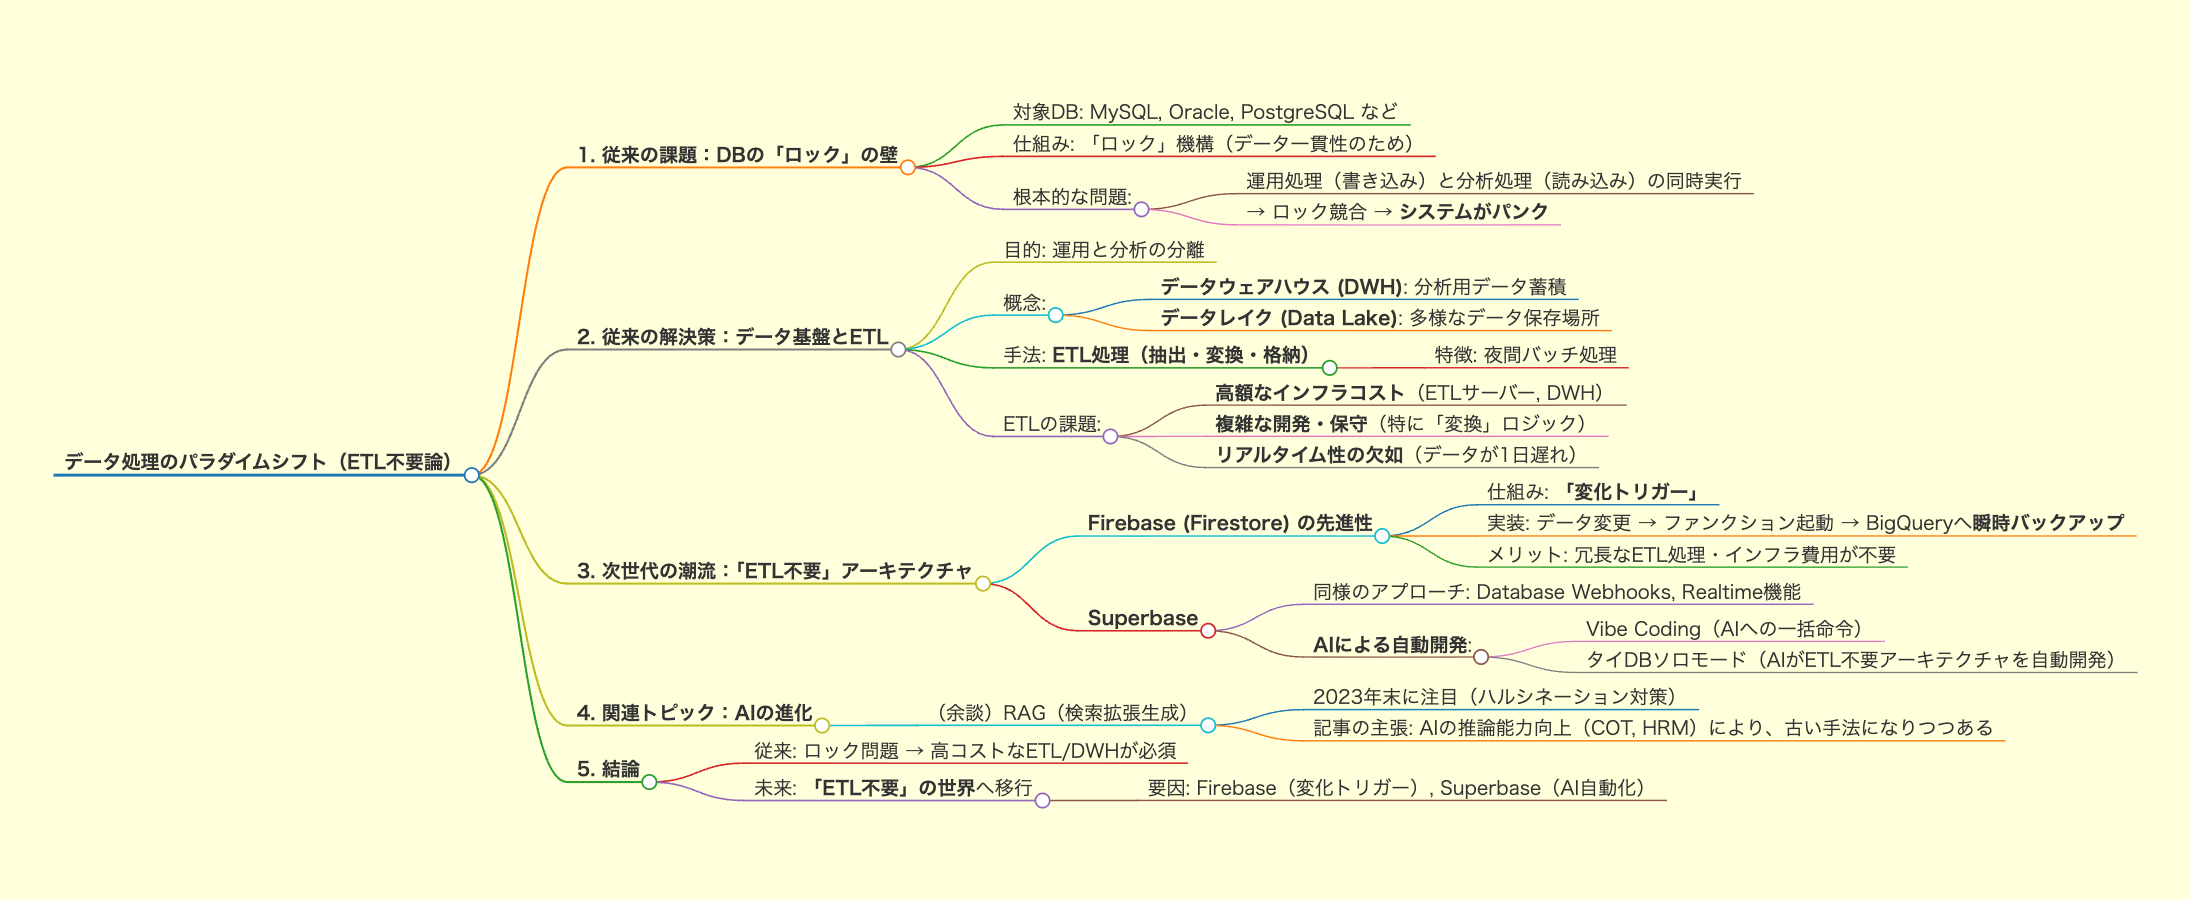
データ処理のパラダイムシフト:ETLはもう古い?Firebaseが拓く「ETL不要」の未来

従来のデータ処理におけるETLの課題(高コスト、バッチ処理)と、それを解決する次世代アーキテクチャ「ストリーミングELT」を解説します。特にFirebase (Firestore) の「変化トリガー」が、いかにしてDBのロック問題を回避し、リアルタイムなデータ連携(ETL不要)を実現するかを技術的に説明します。

Google Cloud
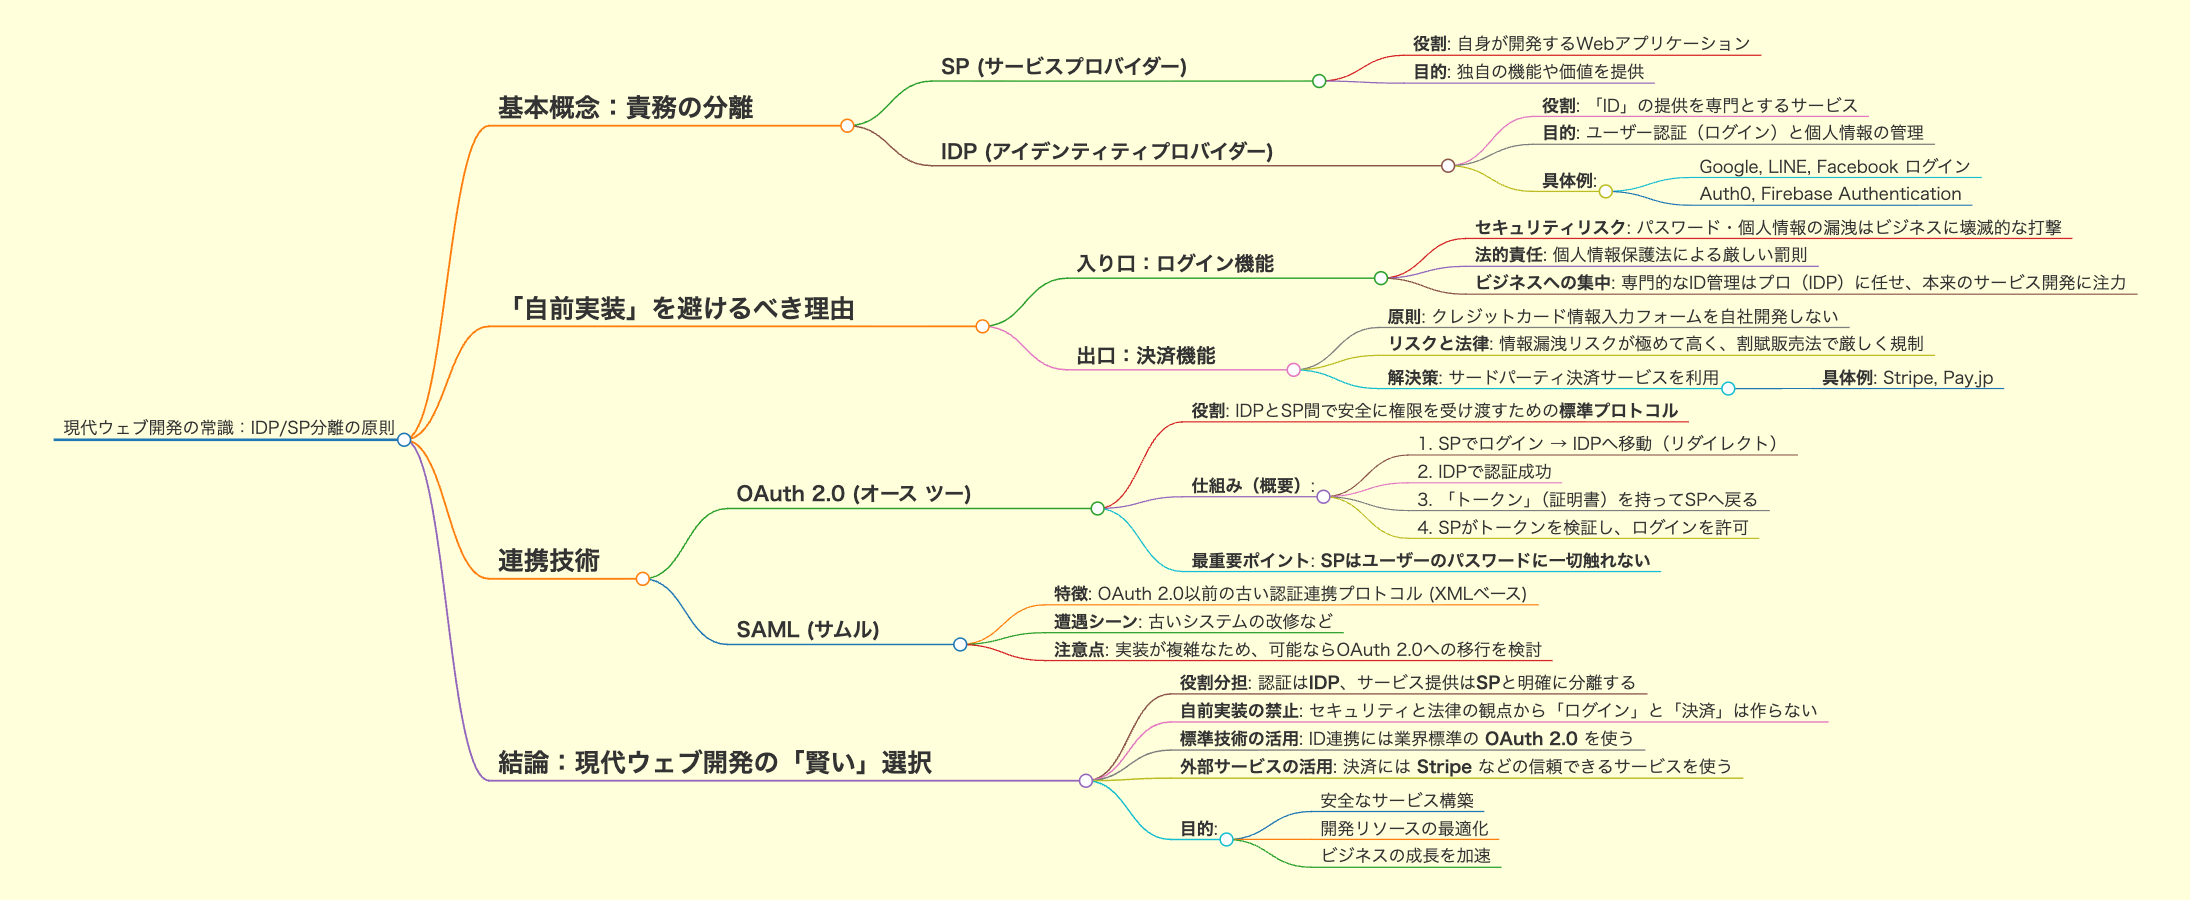
現代ウェブ開発の常識!セキュリティとビジネスを加速させるIDP/SP分離の原則

現代のWebサービス開発では、セキュリティと開発効率の観点から「責務の分離」が不可欠です。本記事では、ユーザー認証を専門とするIDP(IDプロバイダー)と、サービス本体であるSP(サービスプロバイダー)を明確に分ける設計思想を解説します。ログイン機能や決済機能の自社開発は、個人情報漏洩などの絶大なリスクを伴うため、OAuth 2.0を基準とするAuth0や、Stripeといった信頼性の高い外部サービスに任せるべきです。この原則を守ることが、安全なシステムを構築し、ビジネスの核心にリソースを集中させるための鍵となります。